I tuoi dati restano tuoi
Blog › I tuoi dati restano tuoi
Un impianto di riscaldamento connesso è un computer collegato a una rete, e va trattato come tale. Non servono competenze da esperto di sicurezza informatica: servono sette regole, applicate sempre, dal primo giorno.
Fino a pochi anni fa la sicurezza domotica era un tema per pochi. Gli impianti termici erano isole: un regolatore, dei fili, nessuna rete. Oggi un impianto con controllo da app, sonde senza fili e registrazione dei dati è a tutti gli effetti un computer collegato a una rete, spesso anche a Internet.
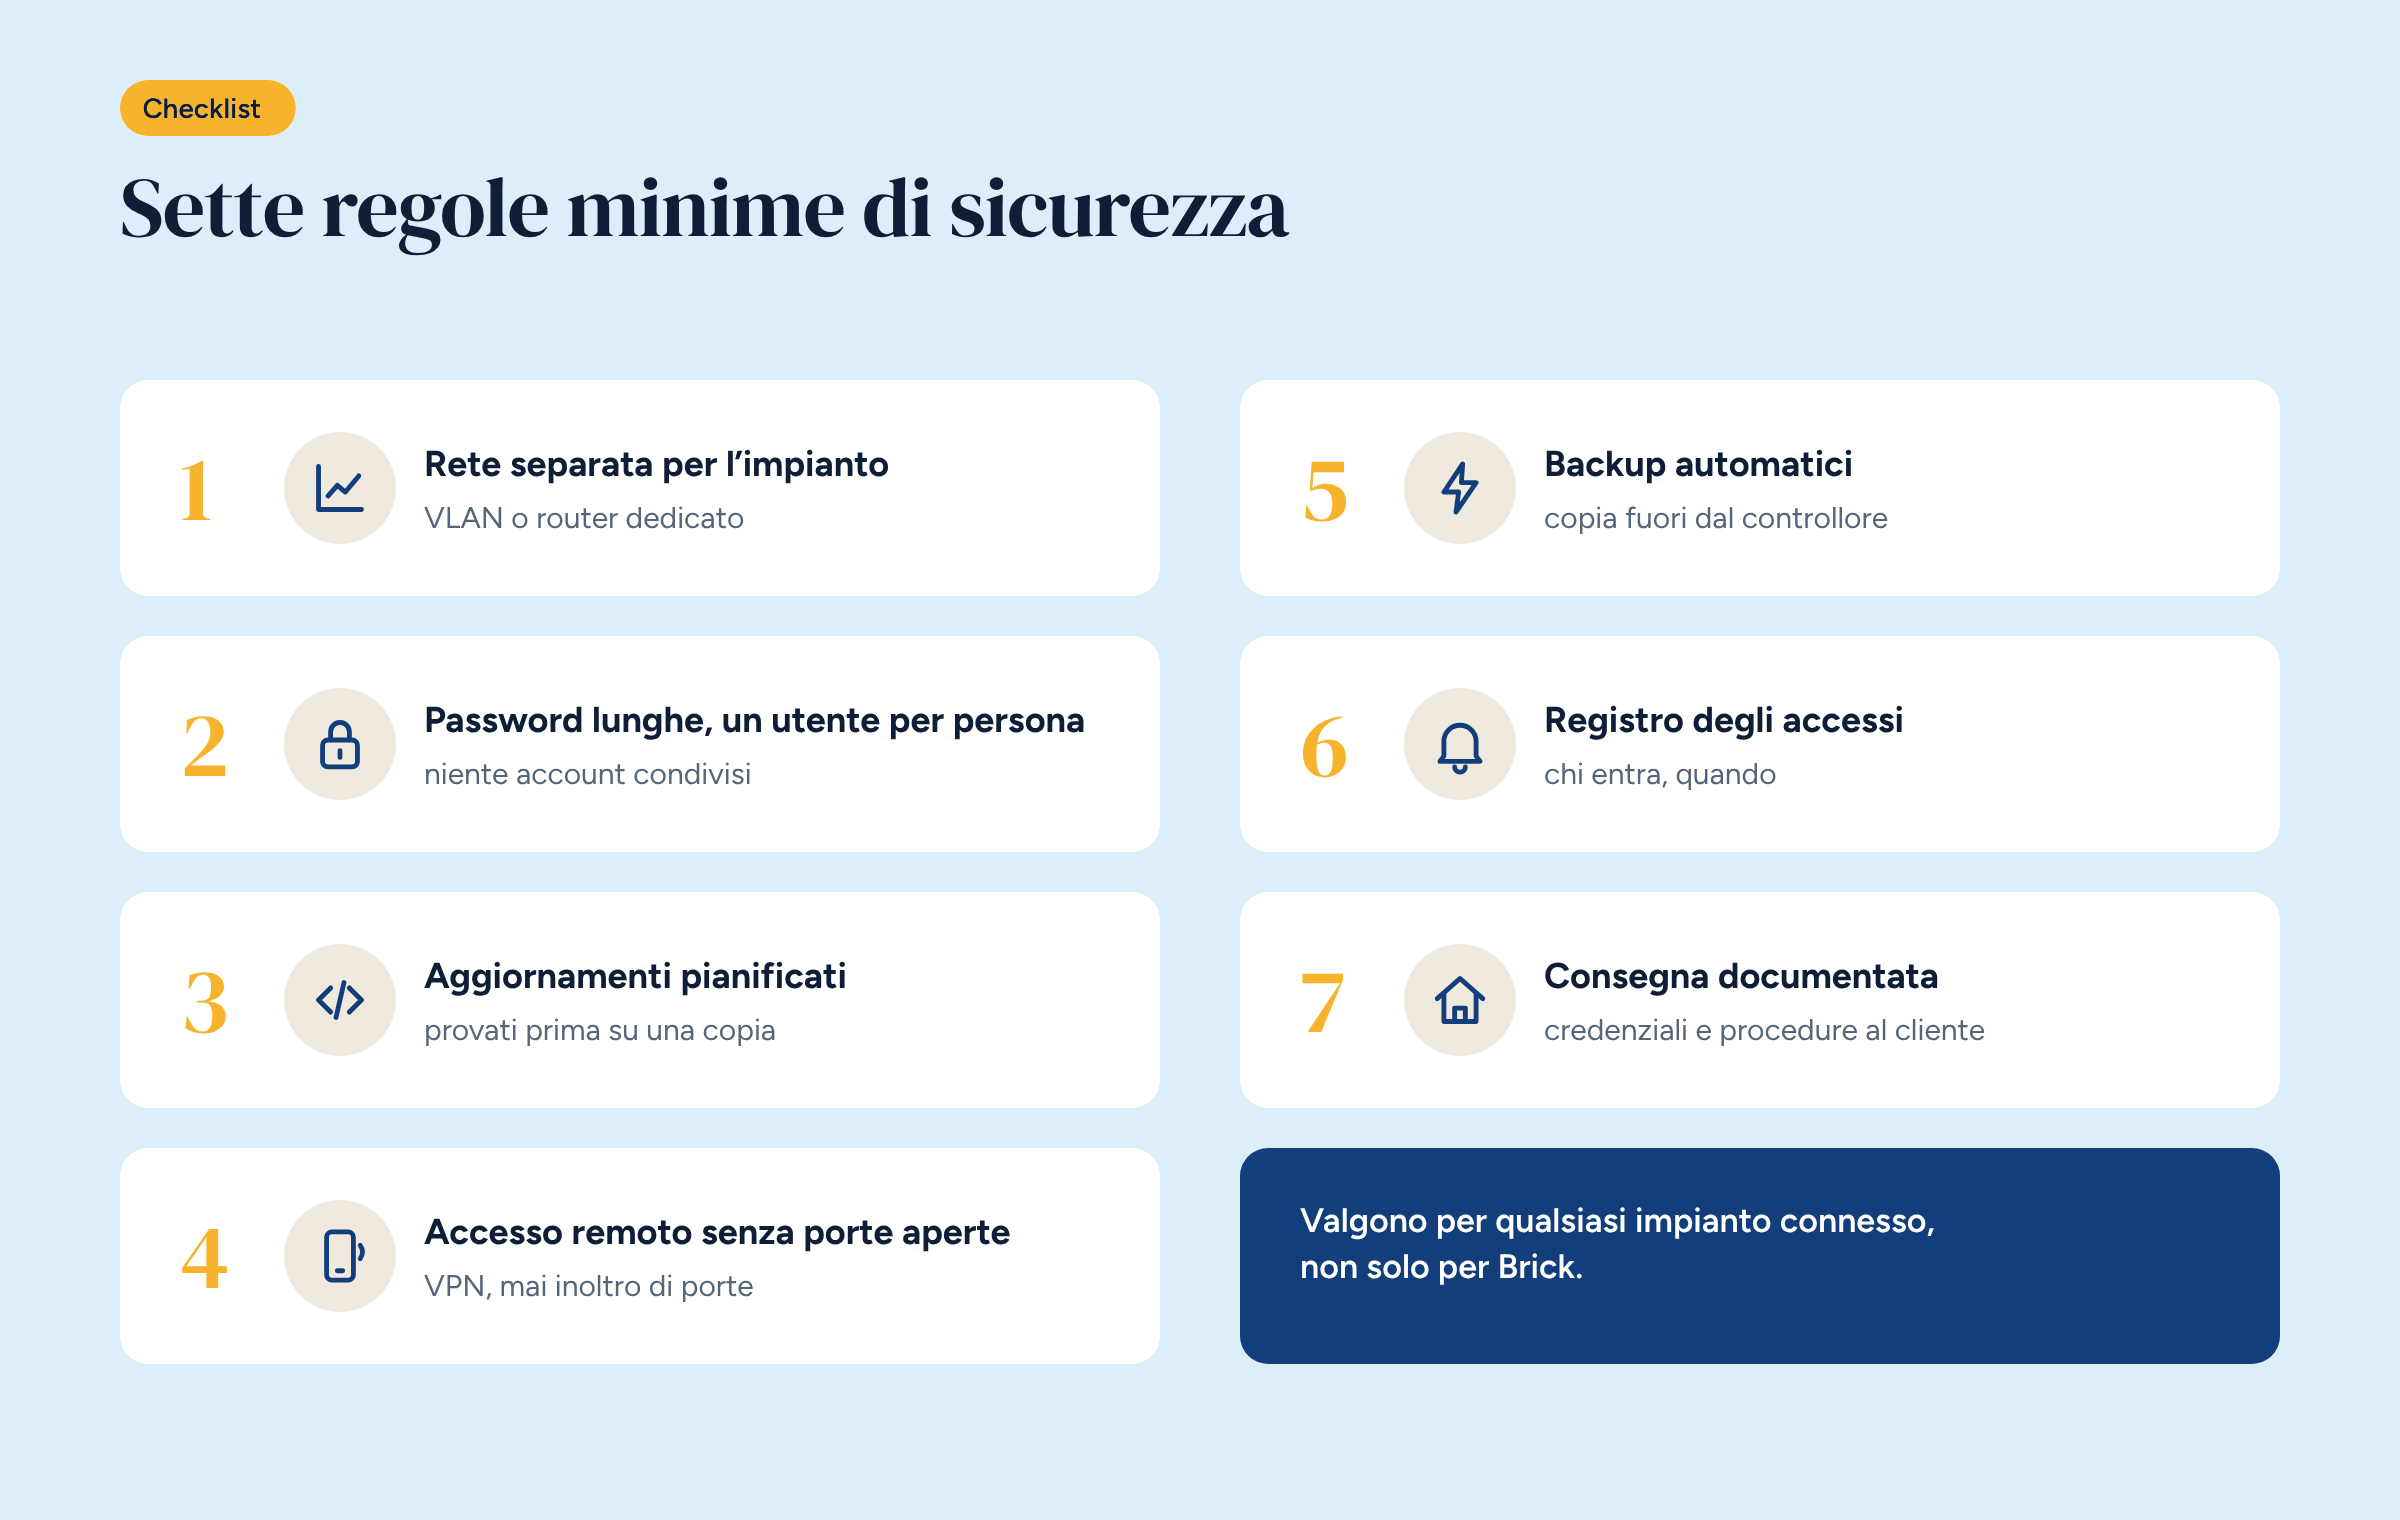
Questo non è un motivo per rinunciare ai vantaggi di un impianto connesso. È un motivo per installarlo con alcune regole, le stesse che si applicano a qualsiasi dispositivo di rete. Ne abbiamo scelte sette: sono le minime, valgono per qualsiasi impianto e non solo per Brick, e richiedono più disciplina che competenze.
La prima obiezione è sempre la stessa: chi vuole attaccare un impianto di riscaldamento? In realtà gli attacchi raramente sono mirati. Programmi automatici scandagliano Internet giorno e notte alla ricerca di dispositivi esposti con password deboli o software vecchio. Quando li trovano, li usano: per entrare nella rete dell’edificio, per inviare spam, per partecipare ad attacchi contro altri, a volte per bloccarli e chiedere un riscatto.
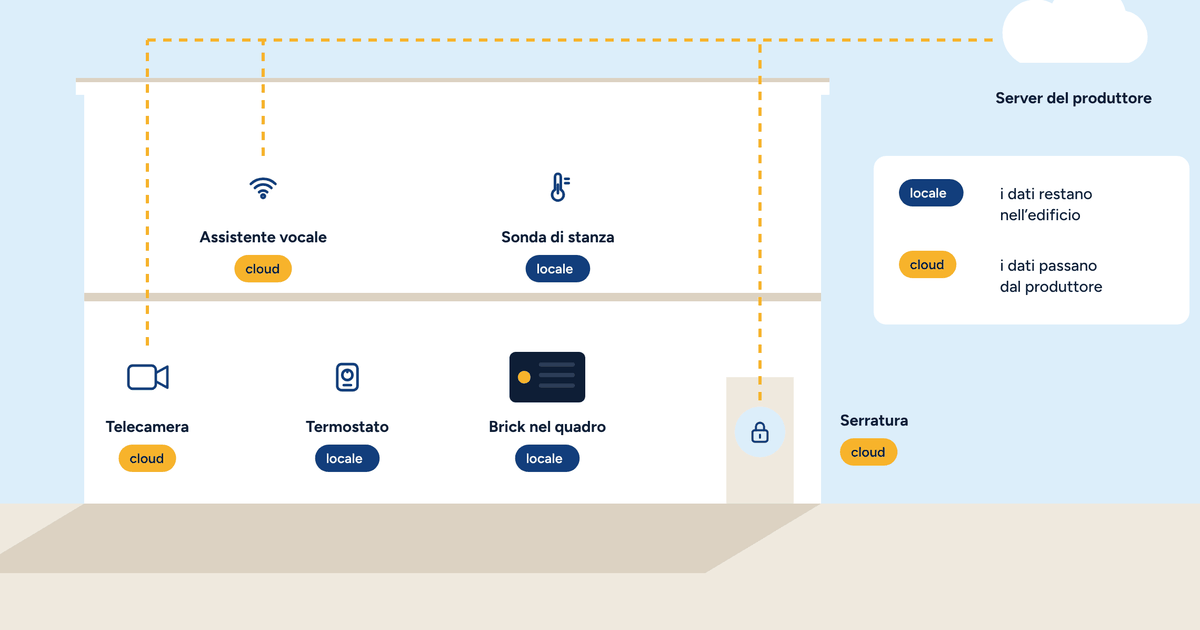
Un impianto termico compromesso può anche fare danni diretti: un pavimento lasciato senza riscaldamento in una seconda casa d’inverno, un ufficio al freddo il lunedì mattina. E rivela dati personali, come abbiamo visto parlando di dove finiscono i dati di un termostato.
L’impianto non dovrebbe stare sulla stessa rete dei computer dell’ufficio, dei telefoni degli ospiti o della televisione di casa. Una rete separata, con una VLAN sul router esistente o con un router dedicato, impedisce che un dispositivo compromesso da una parte raggiunga l’altra.
In un edificio non residenziale è quasi obbligatorio. In una casa è comunque una buona pratica, e con un router dedicato con SIM 4G l’impianto ha anche una connessione indipendente dalla linea di casa.
Le password di fabbrica si cambiano sempre, il primo giorno: controllore, router, app, pannello. Le nuove password sono lunghe, almeno quindici caratteri, e diverse da quelle usate altrove.
E ogni persona ha il suo utente. Niente account condivisi tra il proprietario, i familiari, il personale e l’installatore. Quando qualcuno non deve più accedere, si disattiva il suo utente senza cambiare la password a tutti gli altri. Home Assistant permette utenti con permessi diversi: il personale di un albergo può vedere le camere senza poter cambiare la configurazione.
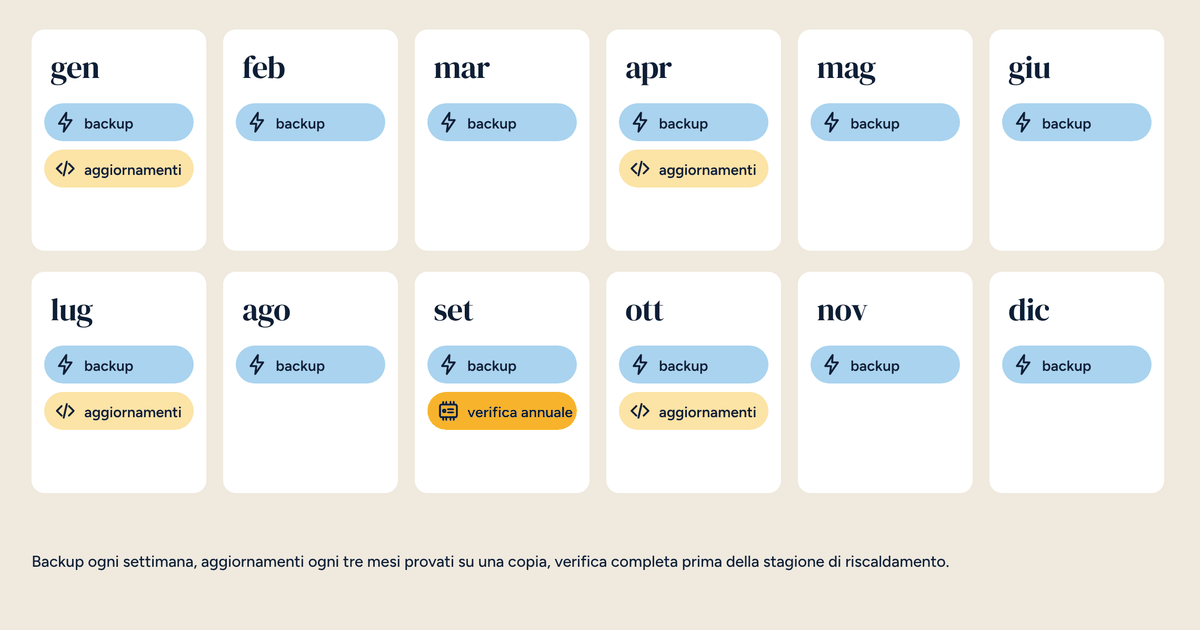
Il software si aggiorna, perché gli aggiornamenti correggono anche i difetti di sicurezza. Ma in un impianto gli aggiornamenti si pianificano: si provano prima su una copia, si applicano in un momento in cui un problema non lascia nessuno al freddo, si annota cosa è stato aggiornato e quando.
È una regola che vale per il controllore, per il router e per il firmware dei dispositivi. Un impianto mai aggiornato in cinque anni è un impianto vulnerabile, anche se funziona perfettamente.
È la regola più importante, e la più violata. Aprire una porta sul router verso l’app dell’impianto è la scorciatoia più comoda e la più pericolosa: rende l’impianto visibile a chiunque su Internet.
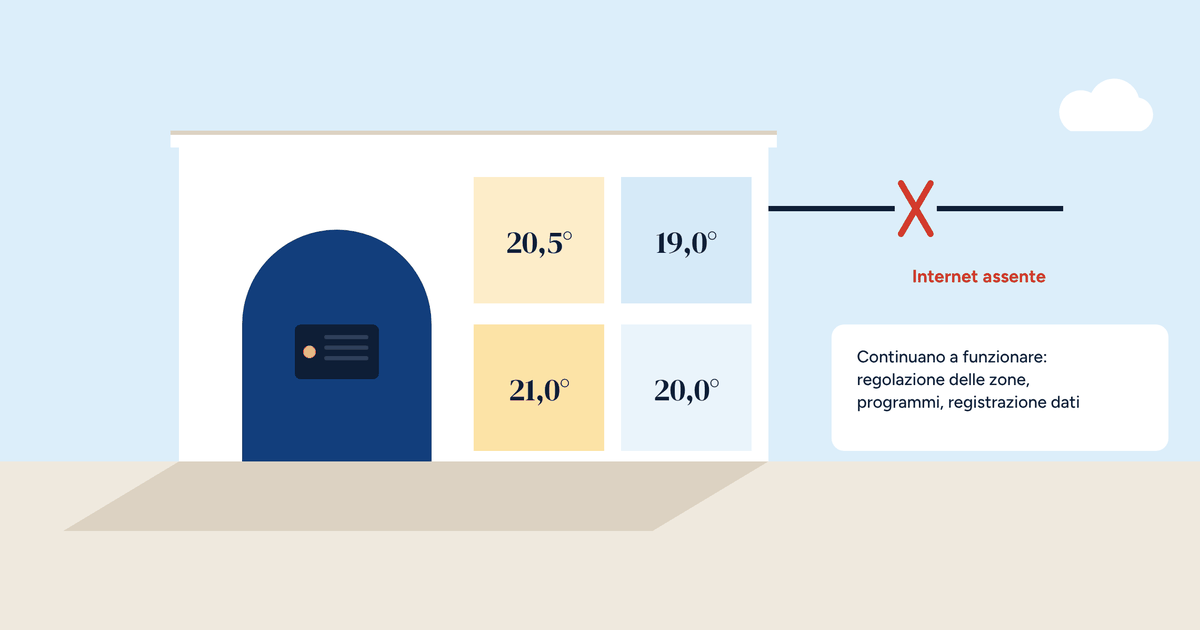
L’accesso da fuori si fa con una rete privata virtuale, una VPN, come abbiamo descritto nell’articolo sull’accesso remoto senza cloud. Il telefono entra nella rete dell’impianto attraverso un tunnel cifrato, con una chiave personale. Dall’esterno non c’è niente da trovare.
Un backup serve per due motivi: un guasto, e un incidente di sicurezza. In entrambi i casi la soluzione più rapida è ripristinare la configurazione su un controllore pulito.
I backup devono essere automatici, periodici e conservati anche fuori dal controllore: su un altro dispositivo dell’edificio, o presso l’installatore. Un backup che sta solo sul controllore si perde insieme a lui. E un backup va provato almeno una volta, ripristinandolo, per sapere che funziona.
Chi entra nell’impianto, quando, da dove. Home Assistant registra gli accessi e le modifiche, e il router registra le connessioni VPN. Non serve leggere questi registri ogni giorno, ma devono esistere, e qualcuno deve guardarli quando succede qualcosa di strano: un programma cambiato da nessuno, un accesso alle tre di notte.
Per gli edifici con più persone che accedono, il registro è anche uno strumento di chiarezza: dice chi ha cambiato cosa, senza discussioni.
La sicurezza di un impianto si gioca anche il giorno della consegna. L’installatore lascia al cliente un documento con:
È il documento che permette al cliente di restare padrone del proprio impianto, anche se cambia l’installatore. Con un sistema aperto è fondamentale, come abbiamo scritto parlando di domotica senza cloud.
Su un impianto già installato non serve applicare tutto in un giorno. Un ordine ragionevole è questo: prima si chiudono le porte aperte sul router e si cambia ogni password di fabbrica, perché sono i rischi più grandi e si risolvono in un’ora. Poi si attivano i backup automatici. Poi si separa la rete e si configura la VPN. Infine si prepara il documento di consegna, anche a posteriori.
Una verifica di questo tipo si può proporre come intervento a sé, durante la manutenzione prima della stagione di riscaldamento.
Le regole europee sulla sicurezza dei prodotti connessi stanno diventando più severe, per i produttori e per chi gestisce servizi importanti. Per l’installatore di un impianto termico non nascono obblighi nuovi da un giorno all’altro, ma la direzione è chiara: un impianto connesso installato senza attenzione alla sicurezza sarà sempre meno accettabile, soprattutto negli edifici pubblici e nelle aziende.
Le sette regole sono il punto di partenza. Costano poco tempo, non richiedono strumenti particolari, si applicano a qualsiasi marchio e, una volta diventate abitudine, non si notano più.
Le sette regole in una pagina, da compilare per ogni impianto e lasciare al cliente insieme al verbale di consegna.