I tuoi dati restano tuoi
Blog › I tuoi dati restano tuoi
Accendere il riscaldamento mentre si torna da un viaggio è comodo. Per farlo non serve che l’impianto dipenda da un server lontano: basta un collegamento privato tra il telefono e la casa.
Il controllo del riscaldamento da remoto è una delle funzioni più richieste: vedere se in casa fa freddo, anticipare l’accensione prima di rientrare, ricevere un avviso se qualcosa non va nella seconda casa. Molti pensano che per averla serva per forza un’app collegata al cloud del produttore. Non è così.
In un articolo precedente abbiamo visto perché conviene che la regolazione funzioni in locale, dentro l’edificio. Qui vediamo come aggiungere l’accesso da fuori senza rinunciare a questo principio.
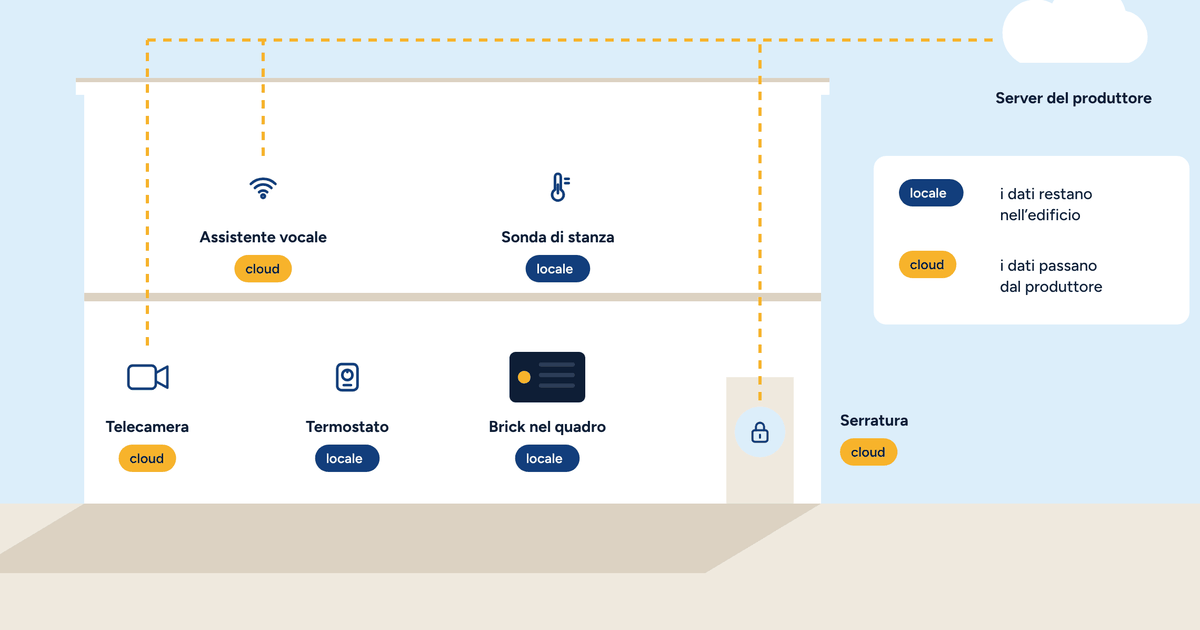
Con un termostato collegato al cloud, il percorso di un comando è questo: il telefono manda la richiesta al server del produttore, il server la gira al termostato, che è sempre collegato al server. Il termostato non è mai raggiungibile direttamente: parla solo con il suo server.
È una soluzione comoda per il produttore, perché funziona in qualsiasi casa senza configurare niente. Ma ha un prezzo: il server sta in mezzo a ogni comando e a ogni dato. Se il server non risponde, il telefono non raggiunge la casa. Se il produttore cambia le condizioni, cambia anche il servizio.
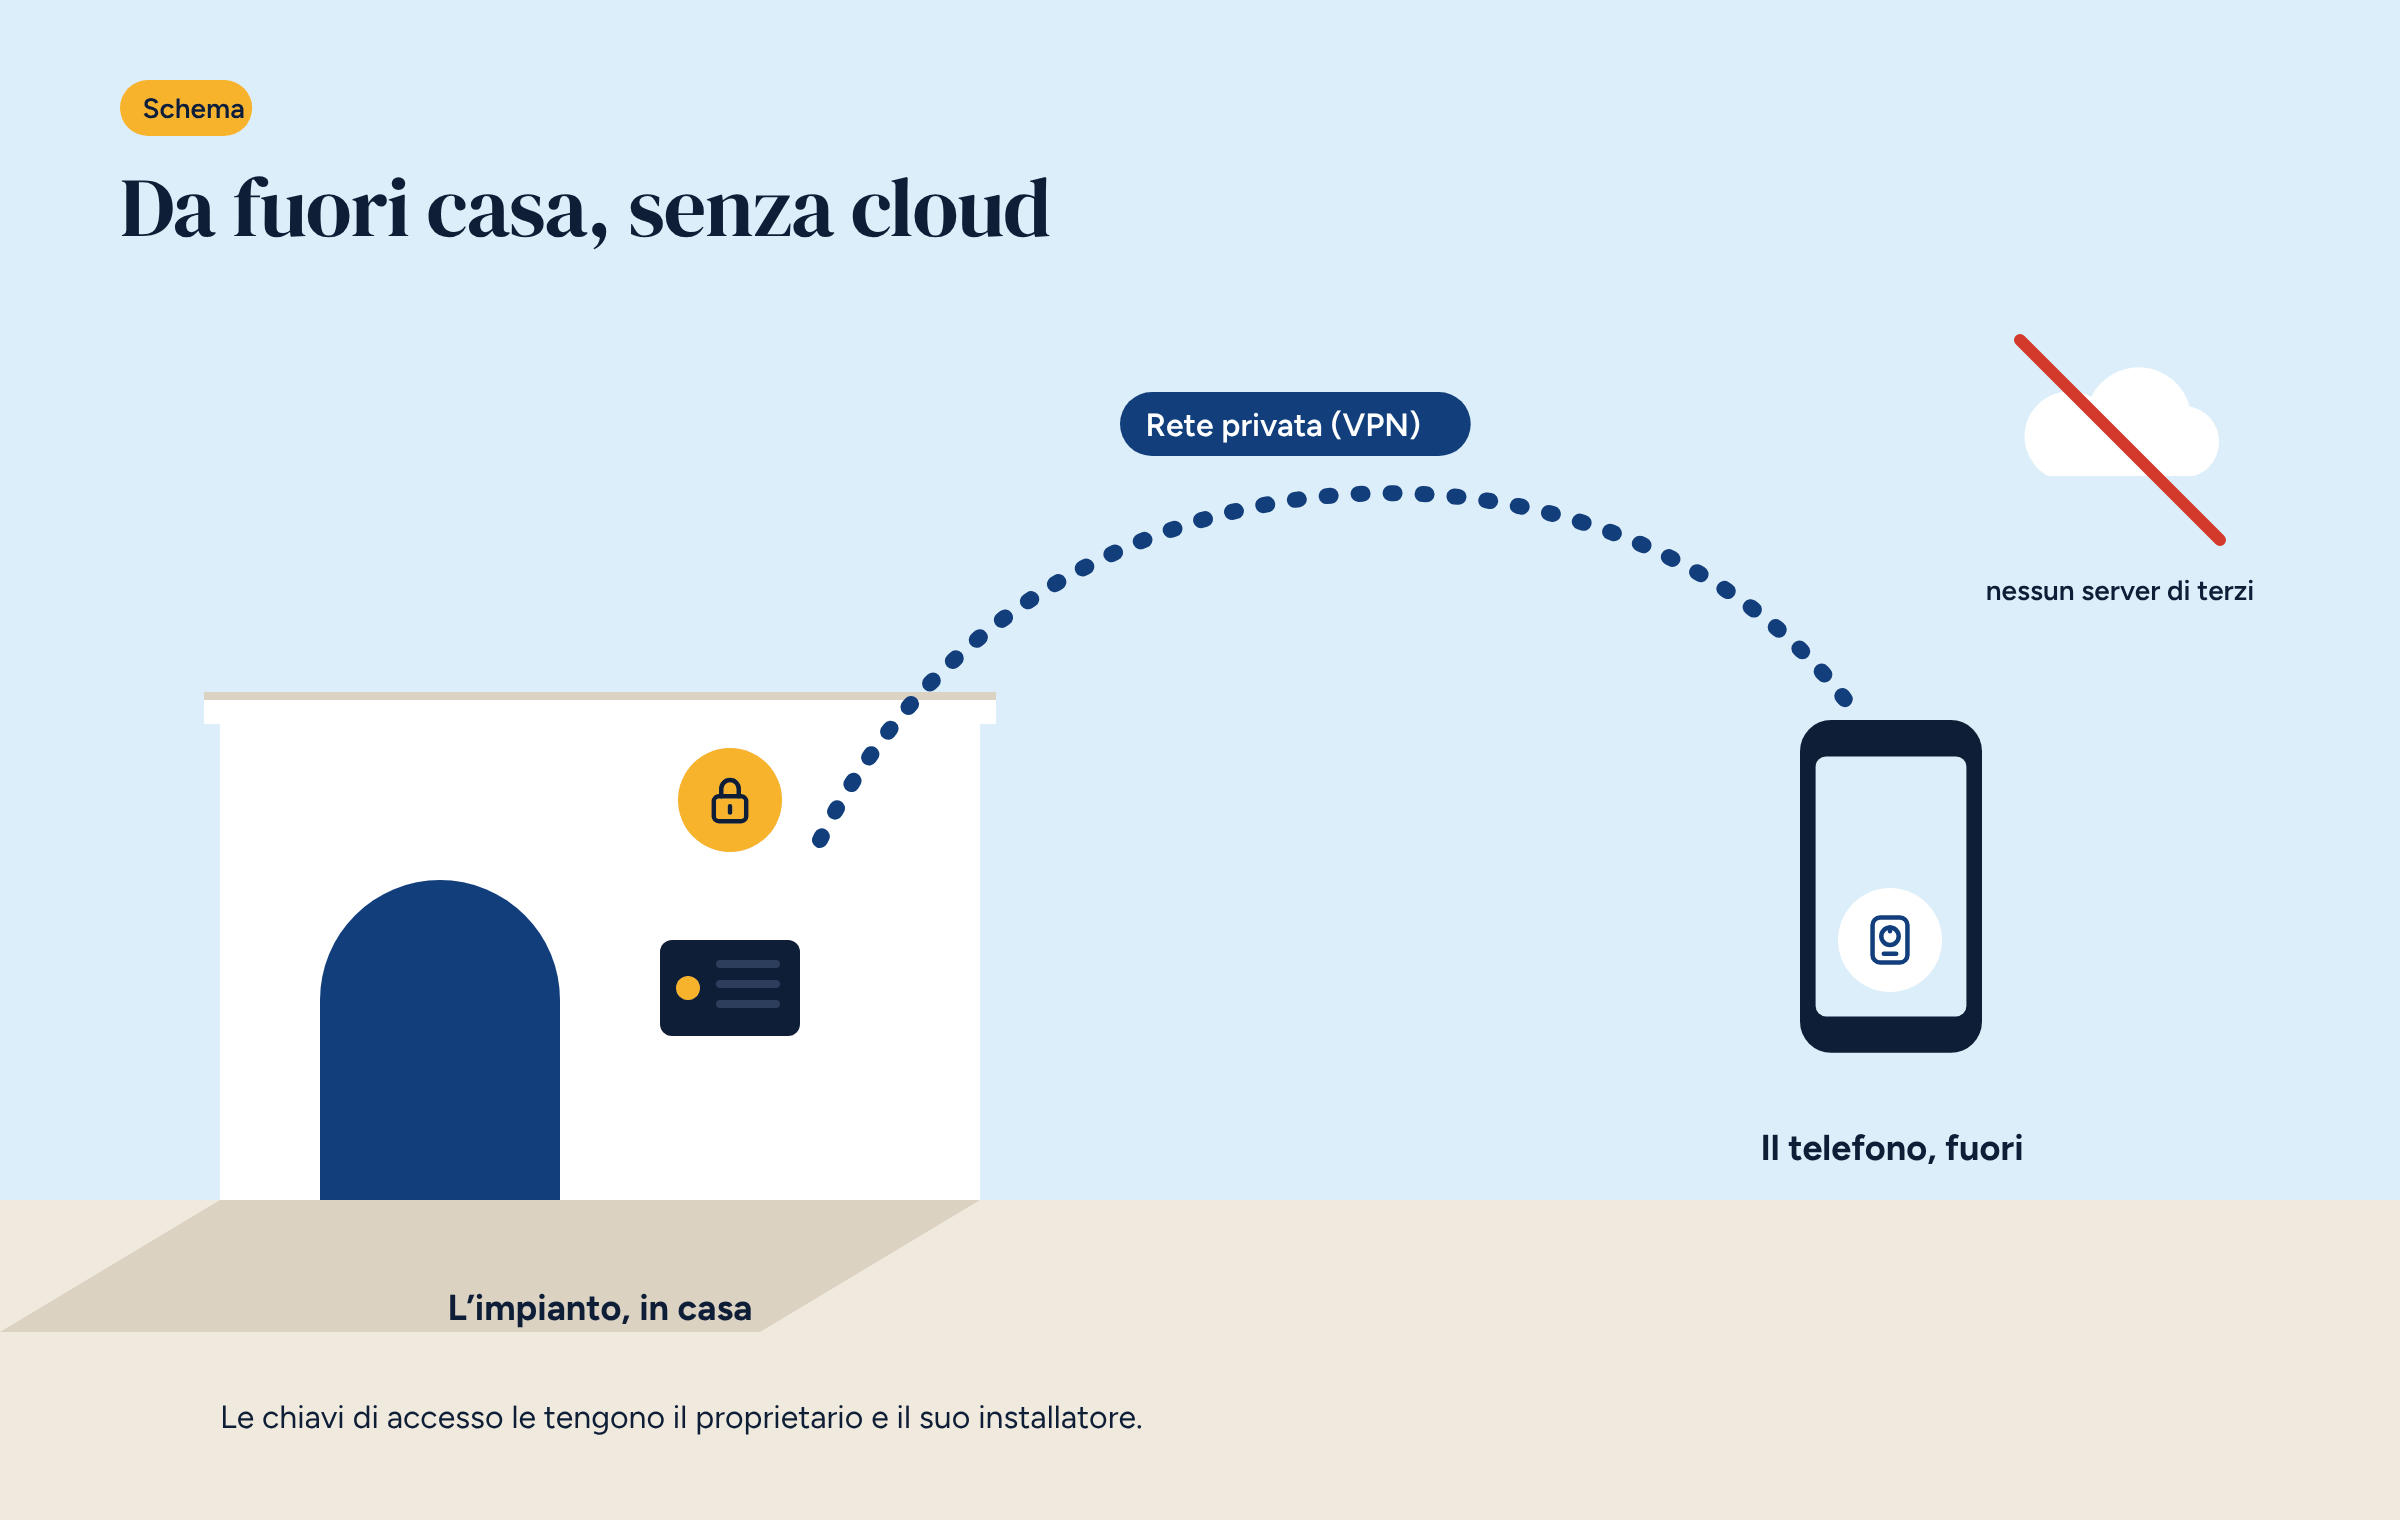
L’alternativa è far parlare il telefono direttamente con l’impianto, attraverso una rete privata virtuale, in inglese VPN. Il principio è semplice: il telefono, ovunque si trovi, entra in un “tunnel” cifrato che lo collega alla rete di casa, come se fosse collegato al Wi-Fi del soggiorno. Da lì apre l’app di Home Assistant e vede l’impianto.
Le caratteristiche importanti sono tre.
Le tecnologie più usate sono WireGuard e OpenVPN, entrambe open source. Molti router, compresi quelli industriali con la SIM 4G che si usano negli impianti senza una linea fissa, le supportano già.
In pratica ci sono tre strade, che l’installatore sceglie in base all’edificio.
Sul router di casa. Se il router supporta una VPN, la si configura lì. È la soluzione più economica, ma dipende dal router e dalla linea del cliente, che a volte cambiano senza preavviso.
Su un router dedicato all’impianto. Un piccolo router industriale, spesso con una SIM 4G, collega solo l’impianto e gestisce la VPN. L’impianto ha così la sua rete, separata da quella della casa o dell’ufficio. È la soluzione più robusta, ed è la scelta naturale per le seconde case e gli edifici senza linea fissa.
Sul controllore stesso. Il controllore può fare da punto di arrivo della VPN. Funziona, ma richiede più attenzione alla configurazione della rete.
Con l’accesso remoto si ha la stessa app che si usa in casa: si vedono le temperature delle stanze, si cambia un programma, si passa da Eco a Comfort, si guardano i grafici dei consumi, si ricevono gli avvisi.
Alcune cose invece è bene non farle da remoto, o farle con prudenza. Cambiare i parametri di sicurezza dell’impianto, come la temperatura massima di mandata, è un lavoro da installatore e va fatto con qualcuno sul posto o con la certezza di sapere cosa si sta facendo. E le sicurezze vere, come il termostato di sicurezza del pavimento, sono cablate e non si toccano dall’app, né da vicino né da lontano.
In un sistema cloud le chiavi le tiene il produttore. In un sistema con VPN le tengono le persone che le devono avere:
Alla consegna dell’impianto l’installatore dovrebbe lasciare un documento con l’elenco delle chiavi attive e la procedura per revocarle. È una buona pratica che costa dieci minuti ed evita molti dubbi quando cambia il personale o cambia l’installatore. Per le seconde case vale una cautela in più: se l’immobile si affitta, gli ospiti non devono mai ricevere una chiave dell’impianto. Per loro basta il regolatore in stanza, quando c’è.
Un accesso remoto fatto male è peggio di nessun accesso. Tre regole valgono sempre.
Nessuna porta aperta verso l’impianto. La scorciatoia più diffusa, e più pericolosa, è aprire una porta sul router che porta direttamente all’app dell’impianto. Funziona subito, ma rende l’impianto visibile a chiunque su Internet, e ci sono programmi che cercano proprio questi accessi giorno e notte. Con una VPN non serve.
Una chiave per persona. Mai una chiave condivisa tra più persone. Quando qualcuno non deve più entrare, si revoca la sua chiave senza disturbare gli altri.
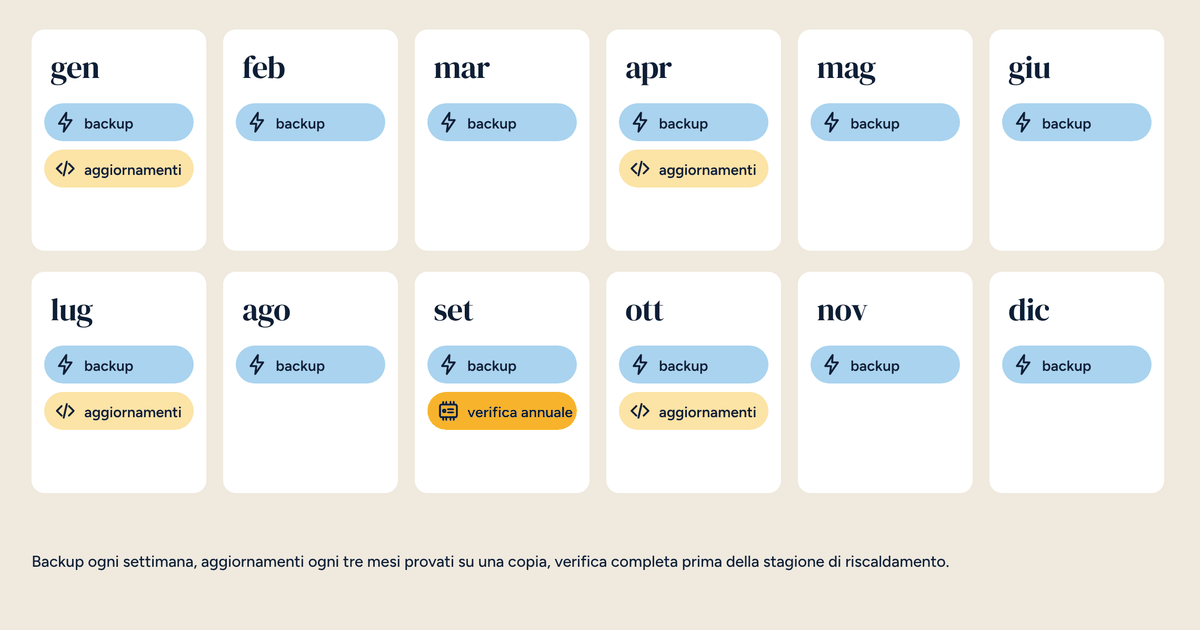
Password robuste e aggiornamenti. Gli account dell’app hanno password lunghe e diverse da quelle usate altrove. Router e controllore si aggiornano con regolarità, come previsto dal contratto di manutenzione.
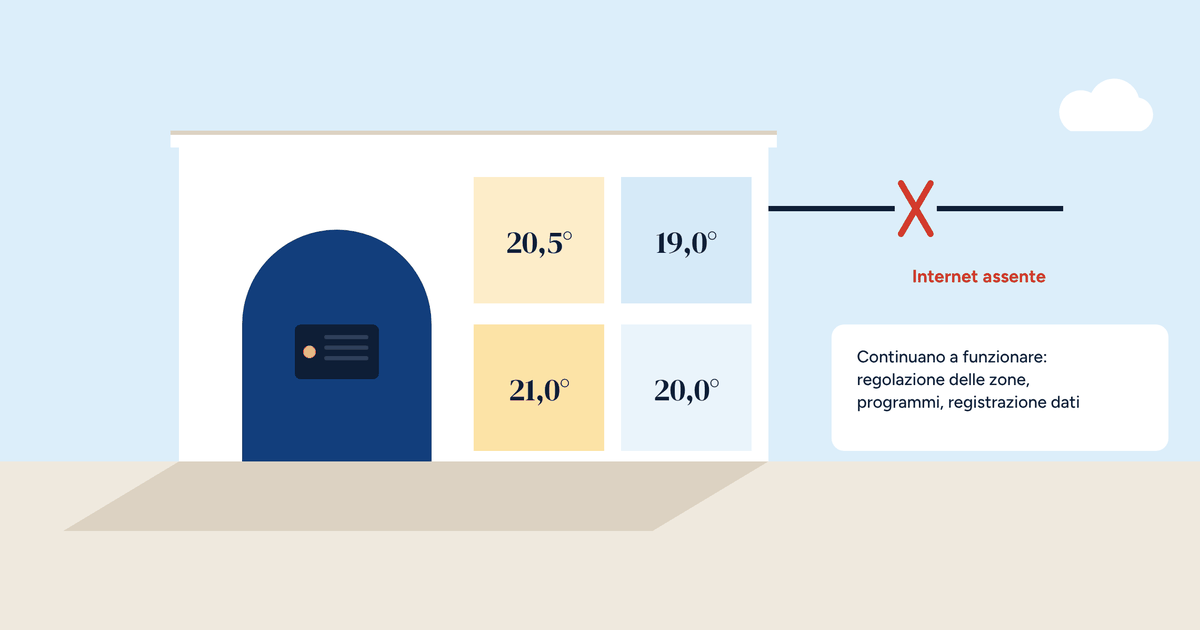
Se cade la linea, si perde l’accesso da fuori. Nient’altro. Il controllore continua a regolare le zone, a seguire i programmi, a registrare i dati. Quando la linea torna, l’accesso remoto torna con lei, e nei grafici si vede tutto quello che è successo nel frattempo.
È esattamente il contrario di quello che succede con molti sistemi cloud, dove senza linea si perde la regolazione intelligente e a volte anche i programmi.
Brick funziona in locale e non richiede un cloud. L’accesso da fuori casa si aggiunge quando serve, con una delle tre strade viste sopra, e tra i componenti che si possono ordinare insieme al sistema c’è anche un router industriale 4G. L’app è quella di Home Assistant, la stessa in casa e fuori.
Per l’installatore la configurazione richiede poco tempo, ma va fatta con cura: rete separata, chiavi personali, nessuna porta aperta sul router verso l’impianto. Dedicheremo un articolo tecnico, per installatori e integratori, alla configurazione passo per passo di una VPN per Home Assistant.
Brick funziona in locale. Se vuoi vedere e comandare l’impianto da fuori casa, il tuo installatore configura una rete privata e ti consegna le chiavi.