I tuoi dati restano tuoi
Blog › I tuoi dati restano tuoi
L’accesso remoto a Home Assistant si può fare in molti modi, e non tutti sono adatti a un impianto termico. Per installatori e integratori: le opzioni a confronto, la configurazione di una VPN con WireGuard e gli errori da non fare.
Nell’articolo sul controllo da remoto senza cloud abbiamo spiegato ai proprietari il principio: il telefono entra nella rete dell’impianto attraverso un tunnel privato, senza passare dal server di un produttore. Questo articolo è per chi lo deve realizzare: installatori e integratori che configurano l’accesso remoto a Home Assistant su un impianto.
Le opzioni sono diverse, e la scelta dipende dall’edificio, dalla connessione disponibile e da chi deve accedere.
Home Assistant Cloud. È il servizio ufficiale a pagamento, gestito dalla società che sviluppa Home Assistant. Si attiva in pochi minuti, non richiede di configurare la rete e il suo abbonamento finanzia il progetto. È una buona scelta per una casa privata il cui proprietario accetta un servizio esterno e un canone. Non è la scelta che proponiamo per gli impianti Brick, perché introduce proprio la dipendenza da un servizio esterno che vogliamo evitare.
Tunnel attraverso servizi di terzi. Esistono servizi che creano un tunnel dalla rete di casa verso un loro server, rendendo raggiungibile Home Assistant da un indirizzo pubblico. Sono comodi, ma il traffico passa da un’infrastruttura di terzi e l’impianto dipende dal loro servizio.
VPN coordinate da un servizio esterno. Alcune VPN moderne creano collegamenti diretti tra i dispositivi, ma usano un servizio esterno per l’autenticazione e per mettere in contatto i dispositivi. Il traffico non passa dal loro server, ma l’accesso dipende dal loro account.
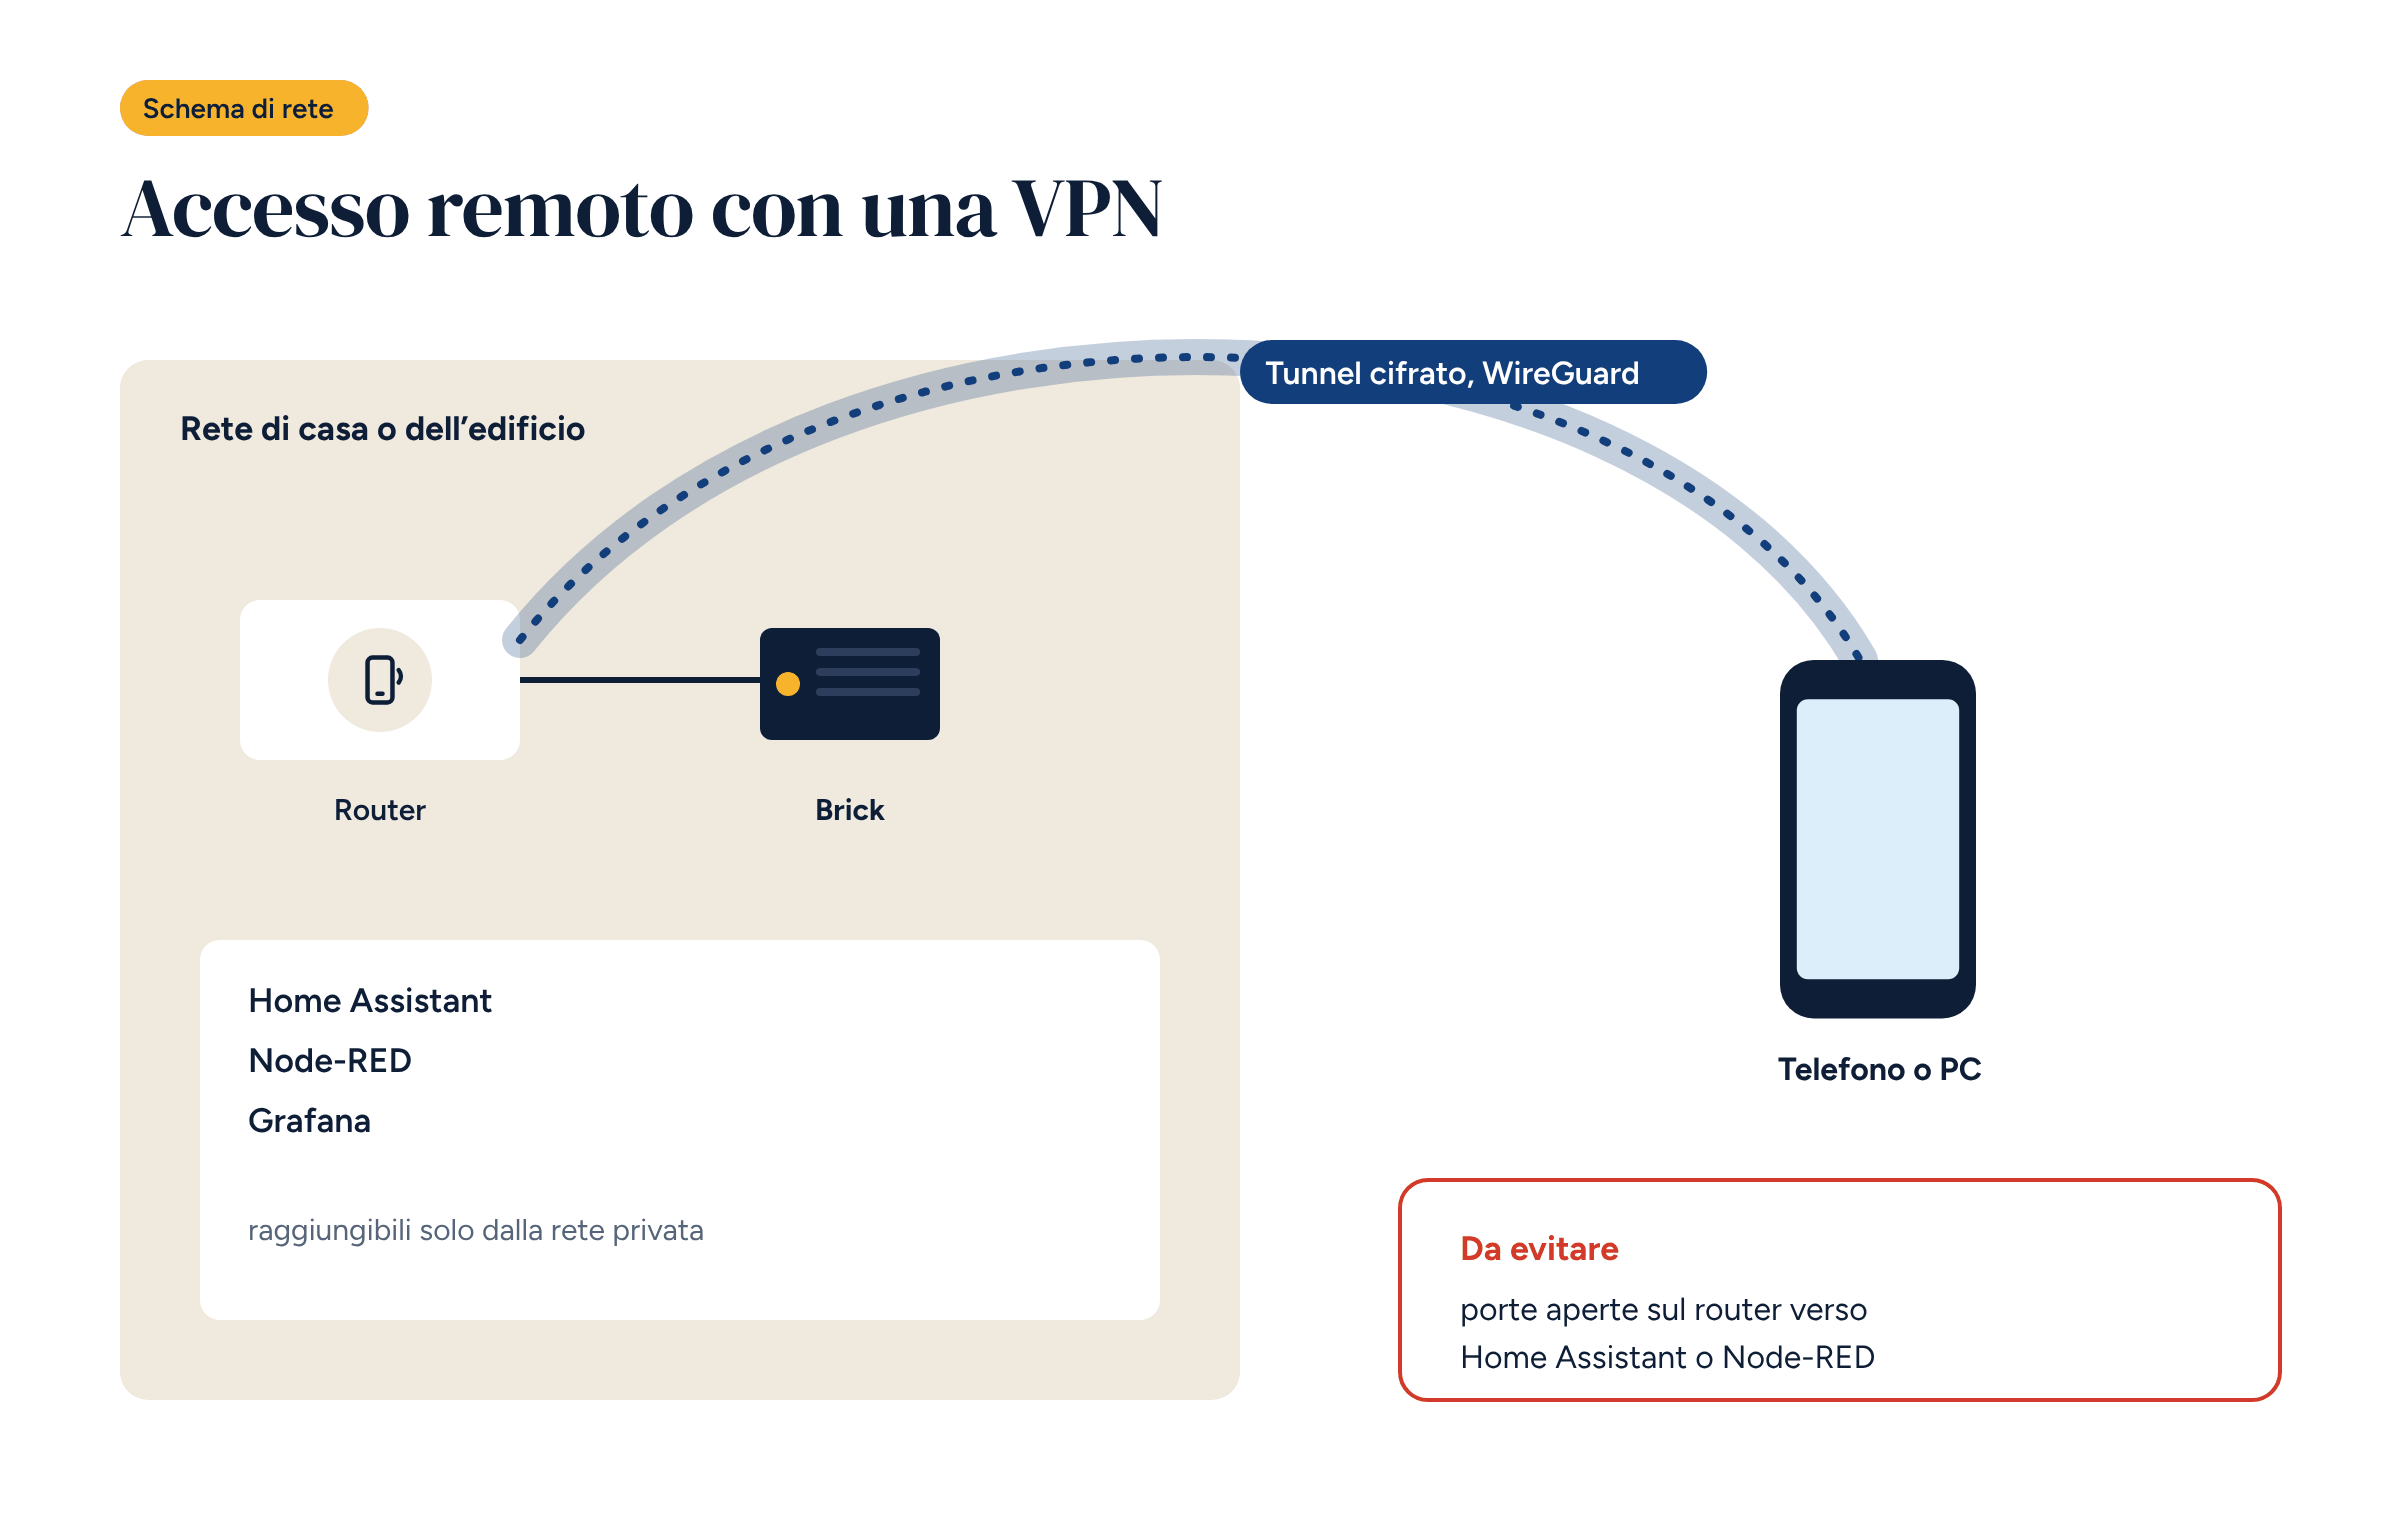
VPN gestita in proprio. Una VPN, per esempio con WireGuard, configurata sul router dell’impianto o sul controllore. Nessun servizio esterno, nessun canone. Richiede più lavoro di configurazione, ed è la scelta che consigliamo per gli impianti Brick.
WireGuard è un protocollo VPN open source, moderno e molto snello. Rispetto alle VPN più vecchie ha tre vantaggi pratici:
Il “server” è il dispositivo che riceve le connessioni. Le scelte sono tre.
Con il server sul router, la sequenza è questa.
Molte connessioni mobili non hanno un indirizzo IP pubblico: l’operatore mette più clienti dietro lo stesso indirizzo. In questo caso il router non è raggiungibile da Internet, e una VPN tradizionale non riceve connessioni.
Le soluzioni sono due: chiedere all’operatore una SIM con indirizzo IP pubblico, spesso disponibile per i profili professionali, oppure far partire la connessione dal router verso un server VPN esterno raggiungibile, gestito dall’installatore o dal cliente. La seconda strada funziona sempre, ma richiede di mantenere quel server.
L’assistenza da remoto è uno dei vantaggi più concreti di un impianto connesso: molti problemi si risolvono senza uscire dall’ufficio. Per farlo in modo corretto:
Una VPN ben configurata è inutile se nessuno sa come è fatta. Alla consegna, nel documento dell’impianto, vanno scritti: dove sta il server VPN, l’elenco dei peer con il nome della persona a cui corrispondono, chi ha l’accesso amministrativo al router, come si aggiunge e come si revoca una chiave. Le chiavi private non vanno nel documento: restano sui dispositivi di chi le usa.
Così, quando cambia il personale o cambia l’installatore, l’accesso si aggiorna in dieci minuti invece di dover rifare tutto.
Brick funziona senza alcun servizio esterno, e l’accesso remoto è un’aggiunta, non un requisito. Tra i componenti che si possono ordinare con il sistema c’è un router industriale 4G, che permette di dare all’impianto una sua connessione e una sua VPN, indipendenti dalla rete dell’edificio. È la configurazione che rende più semplice rispettare le regole di questo articolo, e quella che ci sembra più adatta alle seconde case e agli edifici non residenziali.
Se stai configurando l’accesso remoto a un impianto Brick e qualcosa non torna, scrivici: ti aiutiamo a scegliere la strada giusta per quell’edificio.